Seit Wochen zählt die halbe DACH-Tech-Szene auf den 2. August herunter, den Tag, an dem der EU AI Act angeblich für Hochrisiko-KI scharf wird. Am 29. Juni hat der EU-Rat diese Frist final verschoben. Und trotzdem bleibt der 2. August für dein Engineering-Team ein Stichtag, nur an einer anderen Stelle, als die meisten denken.
Kurz gesagt
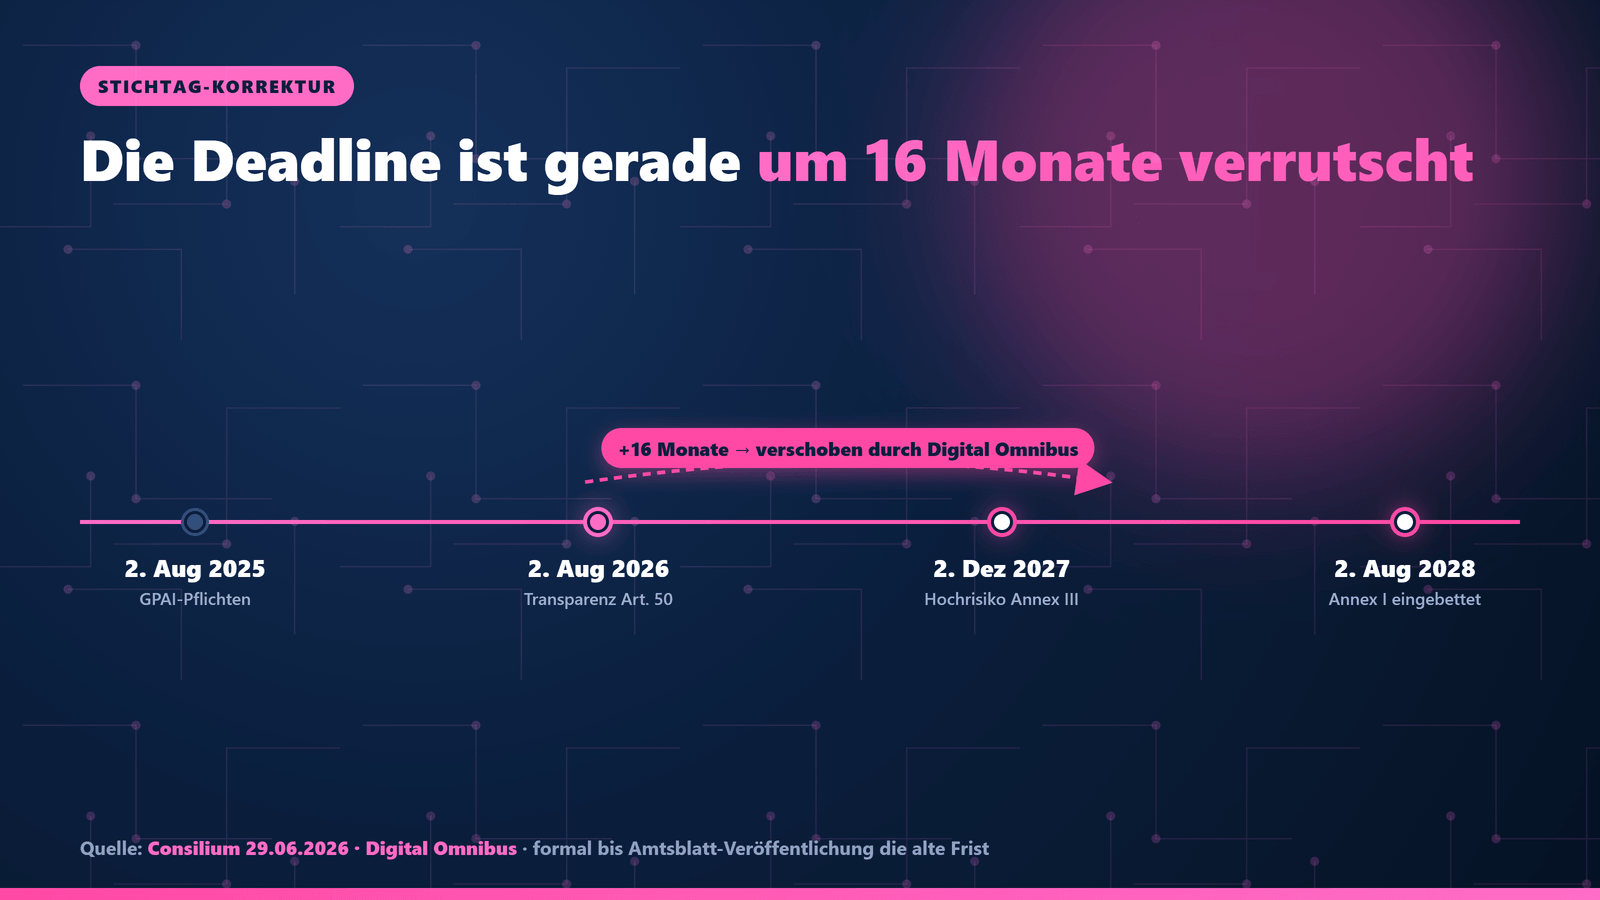
- Der EU-Rat hat die Hochrisiko-Fristen final verschoben: Annex III auf den 2. Dezember 2027, Annex I auf den 2. August 2028.
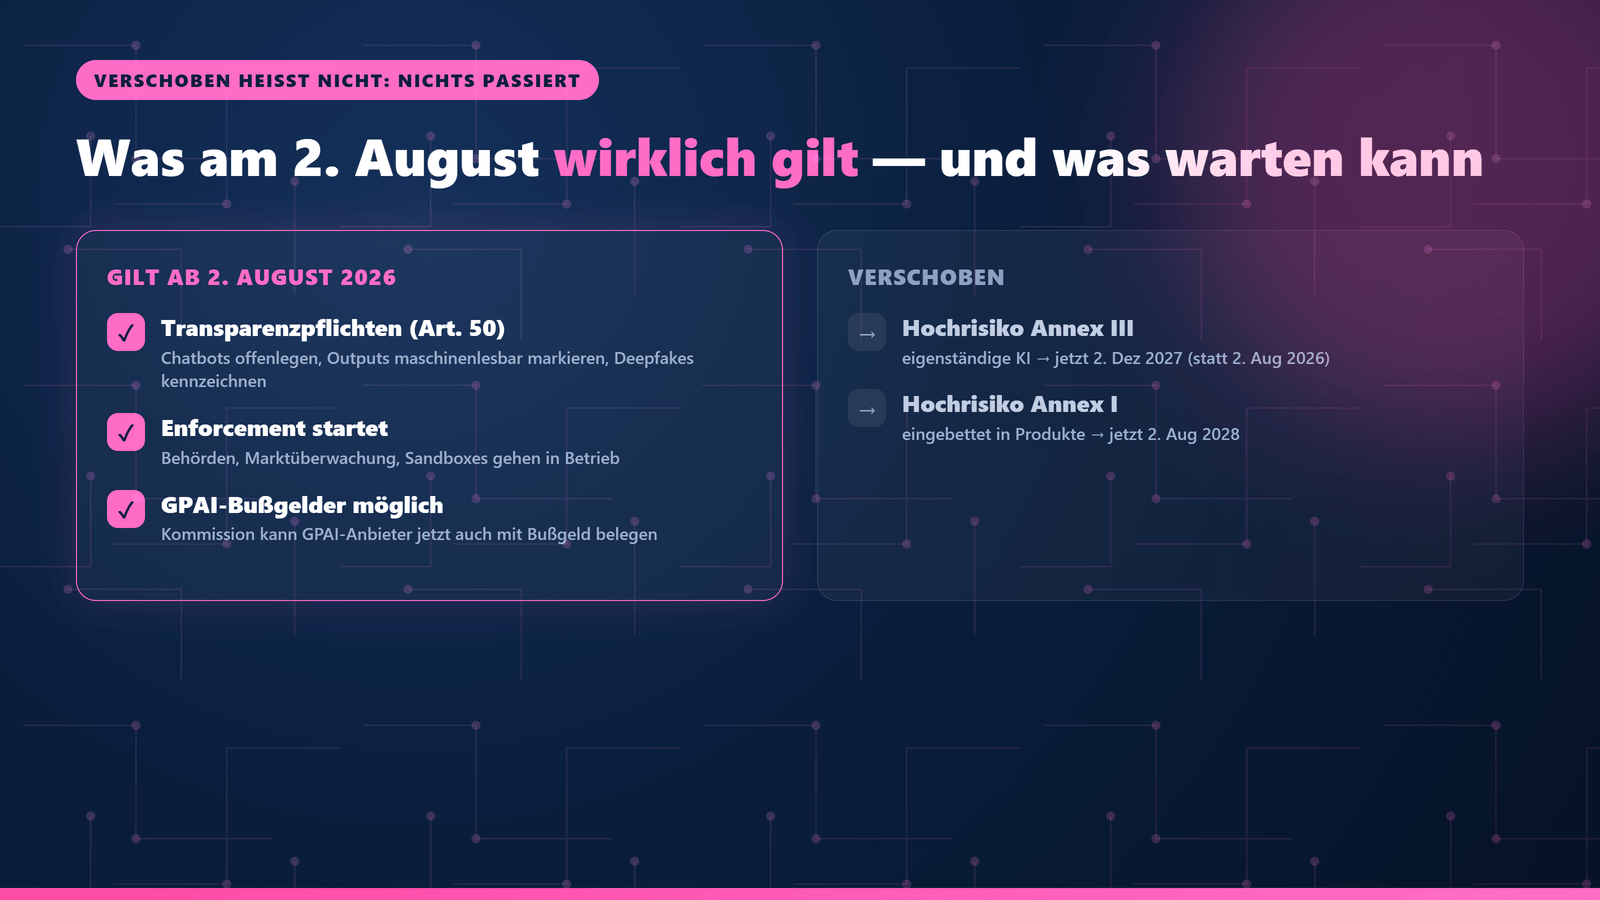
- Am 2. August 2026 greifen trotzdem die Art.-50-Transparenzpflichten und das Enforcement; die GPAI-Pflichten gelten schon seit 2025.
- Die 16 Monate sind ein Zeitgeschenk für Logging und Audit-Trail (Art. 12), kein Grund zu warten. Ein Log-Schema zum Übernehmen steht unten.
Der Stichtag, den gerade alle falsch stellen
In der ursprünglichen Fassung des AI Act (Art. 113) war der 2. August 2026 der große Tag: Ab dann sollte der Großteil der Verordnung greifen, inklusive der Pflichten für Hochrisiko-Systeme nach Annex III. Genau diese Zahl macht seit Wochen die Runde in Vorstands-Slides und LinkedIn-Posts.
Nur: Sie stimmt nicht mehr. Der Digital Omnibus, das Vereinfachungspaket, das die EU-Kommission am 19. November 2025 vorgelegt hat, verschiebt die Hochrisiko-Fristen deutlich nach hinten. Das Europäische Parlament hat am 16. Juni zugestimmt, der Rat gab am 29. Juni das finale grüne Licht (Consilium).
Die neuen Daten (Gibson Dunn):
- Hochrisiko-Systeme nach Annex III (eigenständige KI): jetzt 2. Dezember 2027 statt 2. August 2026, rund 16 Monate mehr.
- Hochrisiko eingebettet in regulierte Produkte (Annex I): jetzt 2. August 2028 statt 2027.
Ein ehrlicher Vorbehalt, weil es hier um Gesetzesfristen geht: Der Rechtsakt war zu Redaktionsschluss noch nicht im EU-Amtsblatt veröffentlicht. Bis dahin gilt formal die alte Frist; die Veröffentlichung wird aber vor dem 2. August erwartet. Wer heute plant, plant mit den neuen Daten und behält das Amtsblatt im Auge.
Was am 2. August wirklich anwendbar wird
Verschoben heißt nicht: nichts passiert. Drei Dinge greifen am 2. August 2026 trotzdem, und die betreffen dich mit hoher Wahrscheinlichkeit direkter als Annex III.
1. Die Transparenzpflichten aus Art. 50. Chatbots und interaktive Systeme müssen offenlegen, dass der Nutzer mit einer KI spricht (Art. 50(1)). Generative Systeme müssen ihre Outputs (Bild, Audio, Video, Text) maschinenlesbar als künstlich erzeugt markieren (Art. 50(2)). Und Deepfakes müssen als solche gekennzeichnet werden (Art. 50(4)). Für bereits laufende Systeme gibt es beim Watermarking eine Schonfrist bis zum 2. Dezember 2026 (EU-Kommission, Art. 50).
2. Das Enforcement startet. Behörden, Marktüberwachung, Sandboxes: der Apparat, der die Verordnung durchsetzt, geht in Betrieb.
3. Und drei Missverständnisse, die du im nächsten Meeting geraderücken kannst: Die Pflichten für General-Purpose-Modelle (GPAI) gelten schon seit dem 2. August 2025, nicht erst jetzt. Auch der Strafrahmen steht seit 2025: bis zu 35 Mio. Euro oder 7 % Weltjahresumsatz bei verbotenen Praktiken, 15 Mio./3 % bei sonstigen Verstößen (Art. 99). Neu ab August ist im Kern nur, dass die Kommission GPAI-Anbieter auch mit Bußgeldern belegen kann.
Warum "verschoben" nicht "vergiss es" heißt
Hier ist die Stelle, an der ich anderer Meinung bin als die Erleichterungs-Posts, die gerade durch mein Feed laufen.
Eine verschobene Frist ist ein Zeitgeschenk, keine Absage. Schau dir an, was Annex-III-Compliance technisch verlangt: ein Risk-Management-System über den Lebenszyklus (Art. 9), saubere Daten-Governance (Art. 10), lückenloses Logging, das Input, Output und Entscheidungspunkt pro Lauf festhält (Art. 12), sinnvolle menschliche Kontrolle (Art. 14), dokumentierte Genauigkeit und Robustheit (Art. 15).
Lies diese Liste noch einmal, ohne das Wort "Compliance". Es ist exakt die Produktions-Disziplin, die einen Piloten von einem System unterscheidet. Genau die Dinge, an deren Fehlen 88 % der KI-Pilots sterben, bevor sie je Produktion sehen.
„Der AI Act schreibt dir bis 2027 vor, was gute Engineering-Teams ohnehin bauen."
In meinen regulierten Projekten (Banking, Compliance) war der Audit-Trail nie Bürokratie-Theater. Er war das, was die Pipeline in Produktion überhaupt debugbar und vertrauenswürdig gemacht hat. Wer nachvollziehen kann, warum das Modell im März eine Entscheidung anders getroffen hat als heute, hat ein System. Wer es nicht kann, hat eine Demo mit Produktions-Risiko.
Und hier das "Wann NICHT": Nimm die 16 Monate nicht als Erlaubnis, den Audit-Trail bis 2027 zu vertagen. Art.-12-Logging nachträglich in eine laufende LLM-Pipeline einzuziehen, ist der teure Weg: du baust es dann unter Deadline-Druck nach, statt es heute in Ruhe hineinzudesignen. Und die Transparenzpflicht ist eben nicht verschoben: Wenn du einen Chatbot ausrollst oder Inhalte generierst, ist Art. 50 ab dem 2. August scharf.
Damit das nicht abstrakt bleibt: so sieht ein Art.-12-Log-Eintrag pro Inferenz aus. Kein Compliance-Ballast, sondern die eine Zeile, die dir später die Frage beantwortet: Warum hat das Modell im März anders entschieden als heute? Schreib sie ab morgen mit:
// Ein Audit-Log-Eintrag PRO Inferenz, das Art.-12-Minimum,
// das eine LLM-Entscheidung in sechs Monaten noch nachvollziehbar macht.
{
  "ts": "2026-08-02T09:14:22.481Z",
  "request_id": "req_8f3ac1",
  "model": "claude-sonnet-5",            // welches Modell + Version entschied
  "prompt_version": "kreditcheck@v7",    // versioniertes Prompt / Regelset
  "input_ref": "sha256:1a2b3c…",         // Hash statt Rohdaten (DSGVO)
  "output": { "label": "review", "score": 0.62 },
  "policy_version": "risk-rules@2026-07",
  "human_in_loop": true,                 // Art. 14: menschliche Kontrolle
  "override": null,                      // hat ein Mensch die KI korrigiert?
  "latency_ms": 840
}
Das leise Signal im Code of Practice
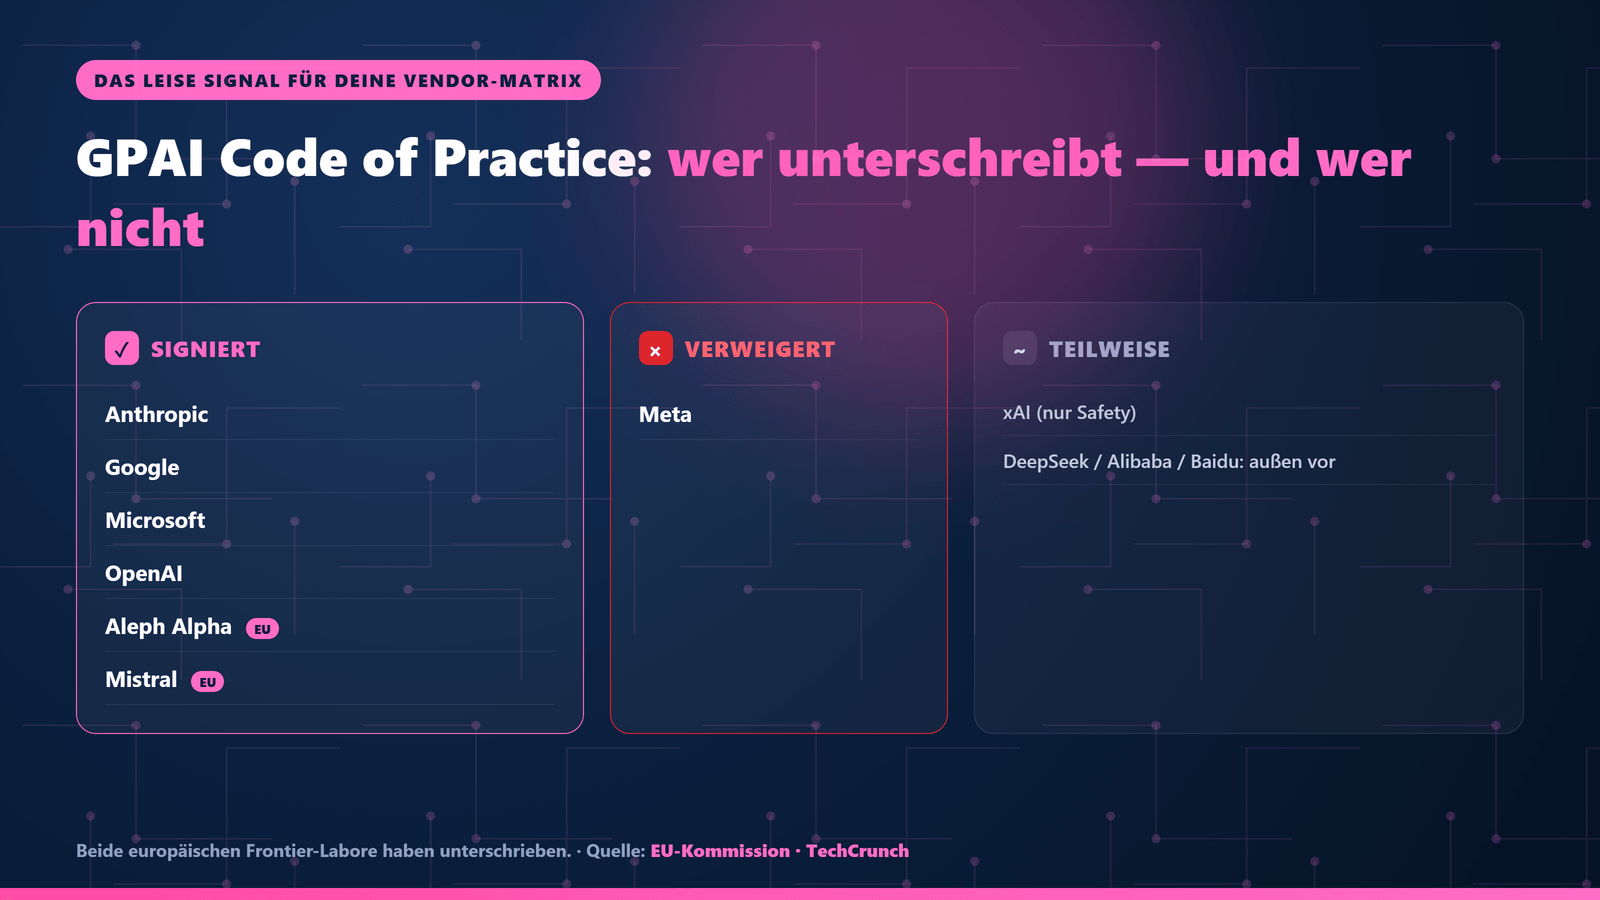
Ein Detail, das in der Fristen-Debatte untergeht, aber für deine Vendor-Auswahl relevanter ist: Der GPAI Code of Practice (veröffentlicht am 10. Juli 2025, freiwillig) hat Unterschriften und Verweigerer.
Unterschrieben haben unter anderem Anthropic, Google, Microsoft, OpenAI sowie die europäischen Anbieter Aleph Alpha und Mistral. Meta hat die Unterschrift verweigert (TechCrunch), xAI hat nur das Safety-Kapitel gezeichnet, DeepSeek, Alibaba und Baidu blieben außen vor (EU-Kommission, GPAI).
Das ist kein Urteil über Modellqualität. Aber wenn regulatorische Ausrichtung in deiner Branche ein Board-Thema ist, gehört die Unterzeichner-Liste in deine Vendor-Risiko-Matrix, als Datenpunkt, nicht als Dogma. Bemerkenswert nebenbei: Die beiden europäischen Frontier-Labore haben beide unterschrieben.
Was ich am nächsten Morgen anders mache
Wenn du diese Ausgabe gelesen hast, ist hier die eine Aktion für morgen früh:
Nimm dein KI-Feature mit der höchsten Exposition und beantworte zwei Fragen schriftlich.
- Falls das 2027 ein Hochrisiko-System ist: Habe ich heute schon ein Logging, das pro Lauf Input, Output und Entscheidungspunkt festhält (Art.-12-Muster)?
- Falls es nutzer-facing chattet oder generiert: Kennzeichne ich das ab dem 2. August als KI (Art. 50)?
Frage eins ist keine Compliance-Aufgabe, sondern Debugging-Hygiene, die du sowieso brauchst. Frage zwei ist ab August Pflicht. Beides ist kein 2027-Projekt, beides ist Montag.
Wenn dein Team gerade zwischen "wir warten auf 2027" und "wir bauen die Compliance-Basis jetzt" steht, lohnt sich ein nüchterner Blick von außen, von jemandem, der Audit-Trails in regulierten Produktions-Systemen gebaut hat, nicht nur Folien dazu. Aktuell habe ich 1-2 Slots in Q3 2026 frei für einen EU-AI-Act-Engineering-Review.
30 Minuten, kein Pitch, klare Einordnung: heiner.io/termin
Engineering-Patterns im Code: github.com/banckom
André Heiner
heiner.io · KI-Engineering für Enterprise